Cómo Aumentar el Nivel de Seguridad de una Clave o Contraseña
La seguridad de una clave o contraseña depende de múltiples factores que, combinados, determinan su resistencia ante ataques de fuerza bruta, diccionario, phishing o ingeniería social. El primer paso fundamental es aumentar la longitud: una clave de 16 o más caracteres supera por exponente a una de 8 caracteres en tiempo de cracking. Un atacante con hardware dedicado puede agotar un espacio de 8 caracteres alfanuméricos en horas, mientras que 16 caracteres pueden requerir milenios.
El segundo pilar es la complejidad, que consiste en mezclar mayúsculas, minúsculas, números y símbolos. Sin embargo, la complejidad sin longitud es insuficiente. La combinación ideal es una frase de seguridad (passphrase) de 4 o 5 palabras aleatorias más un carácter especial, por ejemplo: Cafetero.Veloz.Trompeta.9x. Este tipo de clave es memorable para el humano pero extremadamente costosa para el atacante.
Tercero, nunca reutilices la misma clave en múltiples servicios. Si un sitio sufre una filtración (breach), el atacante prueba esas credenciales en miles de plataformas. Usa un gestor de contraseñas como Bitwarden, 1Password o KeePass para generar y almacenar claves únicas de 20+ caracteres por cada cuenta.
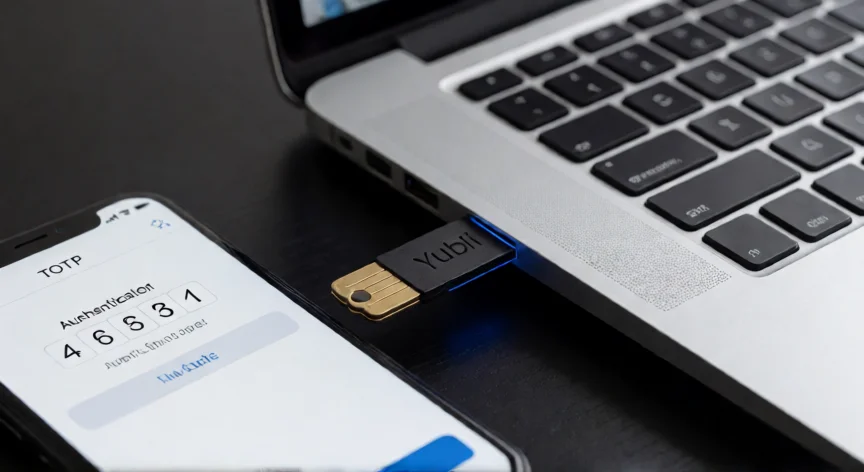
Cuarto, activa siempre la autenticación multifactor (MFA) además de la clave. Esto añade una capa independiente: un código TOTP (Google Authenticator, Authy), una app push, una llave física YubiKey o un código SMS (como último recurso). Aun si alguien descubre tu contraseña, sin el segundo factor no puede acceder.
Quinto, evita patrones predecibles. Secuencias como '1234', 'abcd', fechas de nacimiento o nombres de mascotas son las primeras en probarse. Un estudio de NordPass y Kaspersky sobre miles de millones de credenciales filtradas muestra que el 80% de las contraseñas reutilizadas o débiles son el vector principal de acceso no autorizado.
Sexto, actualiza periódicamente tus claves críticas (banco, correo, administración). No hace falta cambiarlas cada mes, pero una revisión cada 6-12 meses en cuentas sensibles es buena práctica. Ante cualquier sospecha de filtración, cambia la clave de inmediato desde un dispositivo seguro.
Séptimo, protégete del phishing: verifica siempre la URL antes de introducir credenciales, no hagas clic en enlaces de correos sospechosos y desconfía de peticiones urgentes de 'verificación de cuenta'. Los atacantes clonan interfaces idénticas para robar tu clave en el momento exacto.
Octavo, en entornos técnicos (servidores, APIs, bases de datos), las claves deben ser entropías aleatorias generadas criptográficamente (por ejemplo, con 'openssl rand -base64 48' o 'secrets.token_urlsafe(32)'). Nunca se escriben en código fuente ni en variables de entorno sin cifrado. Se almacenan en vaults como HashiCorp Vault, AWS Secrets Manager o Azure Key Vault.
Noveno, desactiva el almacenamiento de contraseñas en navegadores no gestionados y en campos 'recordarme' de sitios web. El gestor de contraseñas dedicado, sincronizado y con cifrado zero-knowledge, es la única opción fiable para gestionar decenas o cientos de credenciales.
El 80% de los accesos no autorizados se producen por contraseñas reutilizadas o débiles (estudios NordPass/Kaspersky sobre credenciales filtradas).
Dato clave