Consejos prácticos para no ser hackeado: guía completa de ciberseguridad personal
La ciberseguridad personal ya no es un tema reservado a expertos informáticos: cualquier persona con conexión a internet es potencial objetivo de un ataque. Según los informes anuales del FBI y la CISA (Cybersecurity and Infrastructure Security Agency), millones de cuentas son comprometidas cada año mediante phishing, software malicioso y reutilización de contraseñas. La buena noticia es que la gran mayoría de los ataques pueden evitarse con hábitos digitales básicos que no requieren conocimientos técnicos avanzados.
El primer y más importante consejo es utilizar un gestor de contraseñas (como Bitwarden, 1Password o KeePass). La mayoría de los ciberdelincuentes emplean ataques de "credential stuffing", donde prueban combinaciones de usuario y contraseña robadas en un servicio para acceder a otros. Si reutilizas la misma contraseña en más de dos servicios, un solo robo compromete todas tus cuentas. Un gestor genera contraseñas únicas, aleatorias y de al menos 16 caracteres para cada sitio, algo imposible de recordar a mano pero trivial para la herramienta.
El segundo pilar fundamental es la autenticación en dos pasos (2FA o MFA). Activar la verificación en dos factores en tu correo electrónico, banca online, redes sociales y cualquier servicio donde guardes información sensible reduce el riesgo de acceso no autorizado en más de un 99%, según datos de Microsoft y Google. Prioriza las llaves físicas de seguridad (YubiKey, Titan Key) o las apps de verificación basadas en tiempo (TOTP) sobre el SMS, ya que los SMS pueden ser interceptados mediante ataques SIM-swap.
Mantener todos los sistemas actualizados es una medida que mucha gente descuida. Windows, macOS, Android, iOS, navegadores y aplicaciones reciben parches de seguridad constantemente para cerrar vulnerabilidades recién descubiertas. Activa las actualizaciones automáticas en tu sistema operativo y navegador. Un agujero de seguridad ("zero-day") puede explotarse en cuestión de horas desde que se hace público, y los parches son tu única barrera real.
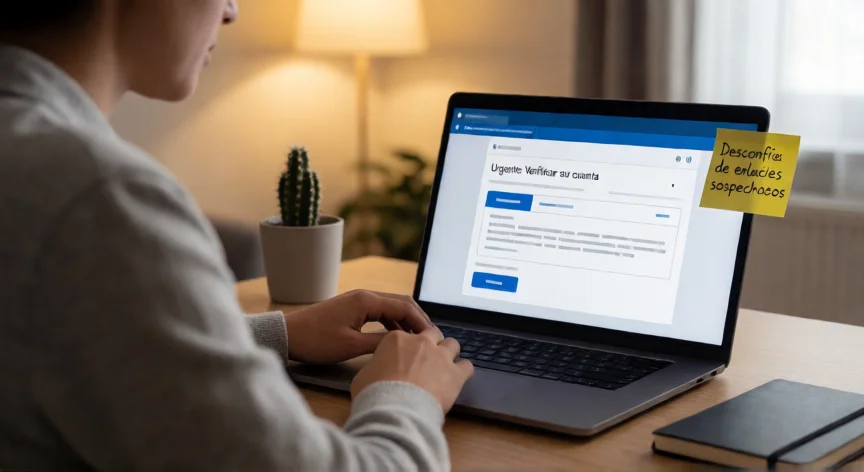
El phishing sigue siendo la técnica de ataque número uno. Los estafadores envían correos, mensajes de WhatsApp o notificaciones que imitan a tu banco, a tu operador de telefonía o a servicios que usas habitualmente, pidiéndote que hagas clic en un enlace falso. La regla de oro: nunca hagas clic en enlaces de mensajes inesperados, aunque parezcan legítimos. Escribe la URL de forma manual en el navegador o usa los favoritos guardados. Desconfía de la urgencia: un mensaje que dice "tu cuenta será bloqueada en 2 horas" está diseñado para que actúes sin pensar.
Descargar software de fuentes no oficiales es otra puerta de entrada masiva al malware. Solo instala aplicaciones desde la tienda oficial (App Store, Google Play, Microsoft Store) o directamente desde el sitio web del desarrollador. Evita "cracks", "keygens" y parches piratas: según los análisis de ESET y Kaspersky, una proporción significativa de estos archivos lleva troyanos, ransomware o keyloggers integrados. Si una oferta parece demasiado buena para ser verdad, probablemente lo sea.
Proteger tu red Wi-Fi doméstica es igualmente crucial. Cambia la contraseña del router por una fuerte (no "admin/admin"), actualiza el firmware del router periódicamente, desactiva el acceso remoto administrativo y, si es posible, cambia la red a WPA3 o WPA2-AES. Además, considera segmentar tu red: crea una red invitada para dispositivos de invitados o para el IoT (smart TVs, cámaras) que no necesitan acceso a tus equipos principales.
Realizar copias de seguridad regulares y seguras es tu último escudo contra el ransomware. La regla 3-2-1 es la recomendación estándar: mantén 3 copias de tus datos, en 2 medios diferentes, con 1 copia fuera de tu casa (por ejemplo, un disco externo + una nube cifrada como Backblaze o pCloud). Si un ransomware cifra tu equipo, la copia de seguridad es lo único que te permite recuperar la información sin pagar al atacante.
Establece la actualización automática de firmware en dispositivos IoT (cámaras, asistentes de voz, enchufes inteligentes) y, si el fabricante ya no da soporte, considera reemplazarlos. Un router o cámara obsoleta sin parches es una puerta trasera abierta a tu red local que los hackers escanean de forma masiva en la dark web.
Finalmente, educa a todos los miembros de tu hogar, especialmente a menores y personas mayores, sobre los riesgos de hacer clic en enlaces, compartir códigos de verificación o conectar a dispositivos desconocidos. La tecnología por sí sola no basta: el enlace más débil de la cadena de seguridad es, casi siempre, el propio usuario. Un minuto de formación familiar puede evitar el 80 % de los incidentes domésticos, según los informes de la Agencia Española de Protección de Datos (AEPD).
El phishing sigue siendo la técnica de ataque número uno en el mundo: nunca hagas clic en enlaces de mensajes inesperados, por muy urgentes o legítimos que parezcan.
Dato clave