Consejos esenciales para no ser víctima de un delito informático
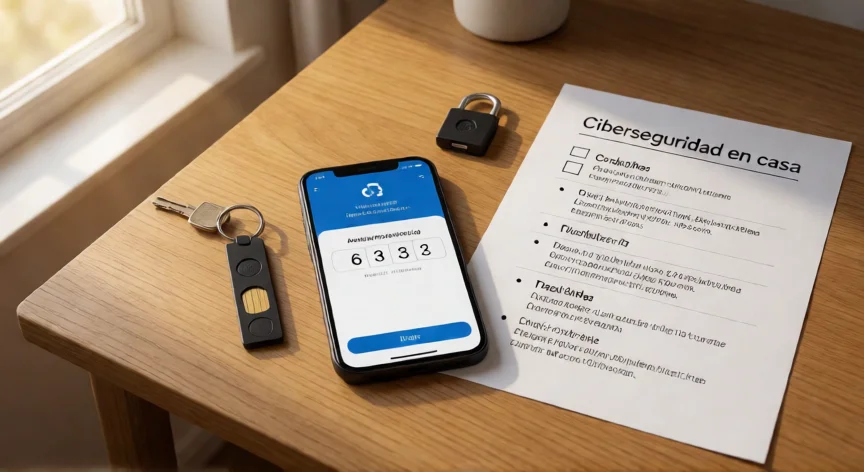
La ciberdelincuencia ha evolucionado de forma exponencial en la última década. Según el Informe Anual de la FBI/IC3, se registran más de un millón de incidentes cibernéticos al año en Estados Unidos, con pérdidas que superan los 10.000 millones de dólares. En Europa, la Agencia de la Unión Europea para la Ciberseguridad (ENISA) alerta de un aumento constante del phishing, el ransomware y las estafas por ingeniería social. Conocer las tácticas más comunes y aplicar medidas preventivas es la mejor defensa que tienes a tu alcance. El primer pilar de la seguridad digital es la gestión de contraseñas. Utiliza siempre una combinación única de al menos 12 caracteres que incluya letras mayúsculas, minúsculas, números y símbolos. Nunca reutilices la misma contraseña en varios servicios. La práctica más eficaz es recurrir a un gestor de contraseñas de confianza como Bitwarden, 1Password o KeePass, que genera y almacena credenciales cifradas de forma segura. La segunda línea de defensa es la autenticación en dos pasos (2FA). Activa esta función en todos los servicios que la ofrezcan: correo electrónico, banca en línea, redes sociales, nubes personales y cuentas de correo. Preferiblemente, utiliza una aplicación generadora de códigos (como Aegis o Authy) o una llave física de seguridad (YubiKey), ya que son más seguras que los SMS, que pueden ser interceptados. El phishing sigue siendo el vector de ataque más utilizado por los ciberdelincuentes. Aprende a identificar un correo o mensaje sospechoso: revisa la dirección del remitente, desconfía de enlaces acortados o con dominios extraños, y nunca hagas clic en adjuntos de origen desconocido. Una regla áurea: ante la duda, ve directamente al sitio web oficial escribiendo la URL a mano o desde un marcador guardado. Mantén siempre actualizado el sistema operativo, los navegadores y las aplicaciones. Las actualizaciones incluyen parches de seguridad que corrigen vulnerabilidades conocidas. Desactiva las actualizaciones automáticas solo si sabes exactamente qué estás haciendo, porque una vulnerabilidad sin parchear puede ser explotada en cuestión de horas. Protege tus dispositivos con antivirus y software antimalware de un proveedor reconocido. Complementa esto con un firewall activo y, si es posible, una red local segmentada. En el caso de los móviles, descargue aplicaciones únicamente desde las tiendas oficiales y revisa los permisos que solicita cada app antes de instalarla. Realiza copias de seguridad regulares siguiendo la regla 3-2-1: tres copias de tus datos, en dos tipos de medios distintos (disco duro externo y nube cifrada), y una de ellas fuera de casa. Esto te protege frente a ataques de ransomware, que cifran tus archivos y exigen un rescate. Crea el hábito de revisar tus movimientos bancarios y los extractos de tarjetas de crédito a diario. Activa las notificaciones por app o SMS para cada operación. Si detectas una transacción no autorizada, contacta de inmediato con tu entidad financiera para bloquear la tarjeta e iniciar un proceso de reclamación. En el ámbito de las redes sociales, limita la información personal que compartes: fecha de nacimiento, dirección, nombre de mascotas, número de teléfono. Los ciberdelincuentes recopilan estos datos en lo que se conoce como OSINT (Open Source Intelligence) para suplantar tu identidad o resolver preguntas de seguridad de tus cuentas.
Realiza copias de seguridad con la regla 3-2-1 (3 copias, 2 medios distintos, 1 fuera de casa) para estar protegido frente a ransomware.
Dato clave