Cómo encontrar y eliminar virus de tu PC: guía completa paso a paso
Encontrar y eliminar un virus de tu PC puede parecer una tarea compleja, pero con los pasos correctos y las herramientas adecuadas, es perfectamente posible recuperarlo sin necesidad de formatear el sistema. Lo primero que debes hacer es identificar los síntomas de una infección: lentitud extrema sin causa aparente, ventanas emergentes constantes, programas que se abren solos, consumo anormal de CPU o disco, archivos que desaparecen o cambian de tamaño, y mensajes de error inusuales.
Una vez sospeches de una infección, lo ideal es desconectar el PC de internet para evitar que el malware se comunique con servidores externos o se propague a otras máquinas de tu red. Después, reinicia el equipo en Modo Seguro (mantén pulsada la tecla F8 o Shift durante el arranque en Windows 10/11) para que solo carguen los componentes esenciales del sistema y el virus no pueda interferir con las herramientas de análisis.
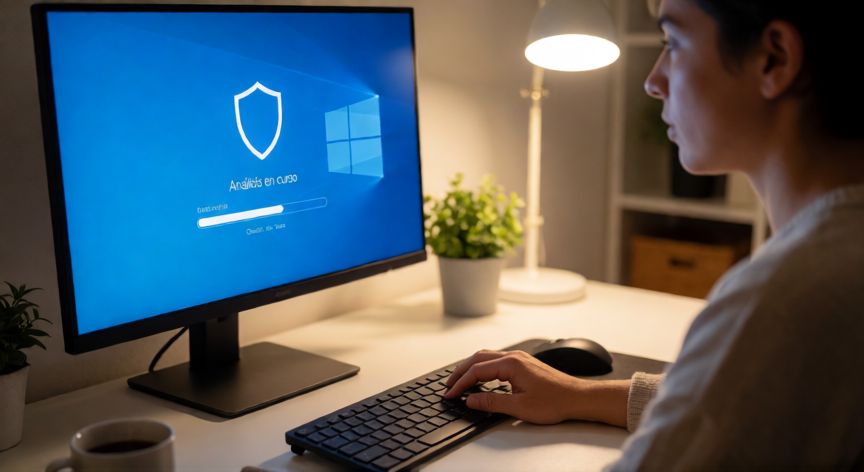
El paso fundamental es realizar un análisis completo con software antivirus actualizado. Windows Defender, incluido de serie en Windows 10 y 11, ofrece una protección más que suficiente para la mayoría de los usuarios. Abre el Centro de seguridad de Windows, ve a Protección contra virus y amenazas y selecciona Opciones de análisis. Elige el Análisis completo (no el rápido, que solo revisa carpetas críticas) y deja que el proceso termine. Puede tardar entre 30 minutos y varias horas dependiendo del tamaño de tu disco.
Si Windows Defender no detecta nada pero sospechas de la infección, utiliza una segunda opinión con Malwarebytes Free. Es una herramienta complementaria excelente que detecta tipos de malware que los antivirus tradicionales pueden pasar por alto. Descárgala desde su web oficial, instálala y ejecuta un análisis completo. Muchas veces encuentra adware, PUPs (programas potencialmente no deseados) y rootkits que otros escáners no capturan.
Para una detección más profunda, la herramienta Microsoft Safety Scanner o el Malicious Software Removal Tool (MSRT) de Microsoft son recursos oficiales que buscan específicamente familias de malware conocidas. Además, puedes emplear AdwCleaner de Malwarebytes, una utilidad de solo 5 MB que no requiere instalación y se especializa en eliminar adware, barras de herramientas y modificaciones de navegadores.
Un punto que muchos olvidan es revisar el administrador de tareas (Ctrl+Shift+Esc) buscando procesos con nombres extraños o consumo anormal. También revisa la Configuración de inicio en el mismo administrador de tareas para detectar programas que se lanzan automáticamente al arrancar el sistema. Si ves un proceso sospechoso, investiga su nombre antes de terminarlo.
Si el virus es particularmente persistente, como un rootkit, necesitarás herramientas especializadas como GMER o TDSSKiller (de Kaspersky) que buscan modificaciones a nivel de kernel del sistema operativo. Estos programas pueden detectar y eliminar componentes ocultos que se camuflan dentro de los drivers del sistema.
Después de ejecutar todos los análisis, revisa el registro de Windows (ejecuta regedit) en las claves de arranque: HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run y HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Run. Cualquier entrada con un nombre extraño o una ruta a una carpeta temporal debería eliminarse con precaución.
Finalmente, si ninguna de estas herramientas logra eliminar la infección, la opción más segura es ejecutar una reparación del sistema con el comando sfc /scannow en una consola de administración, y en casos extremos, realizar una restauración del sistema a un punto anterior a la infección o, como último recurso, una reinstalación limpia de Windows tras haber respaldado tus archivos personales.
Combina Windows Defender + Malwarebytes Free + AdwCleaner: la combinación de estas tres herramientas gratuitas cubre más del 95% de las infecciones comunes sin coste.
Dato clave