01Tecnología que permite a dispositivos IPv6-only acceder a servicios IPv4
En una red solo IPv6, la tecnología habitual que permite a los dispositivos acceder a recursos aún solo disponibles en IPv4 es NAT64, normalmente acompañada de DNS64. 🌐
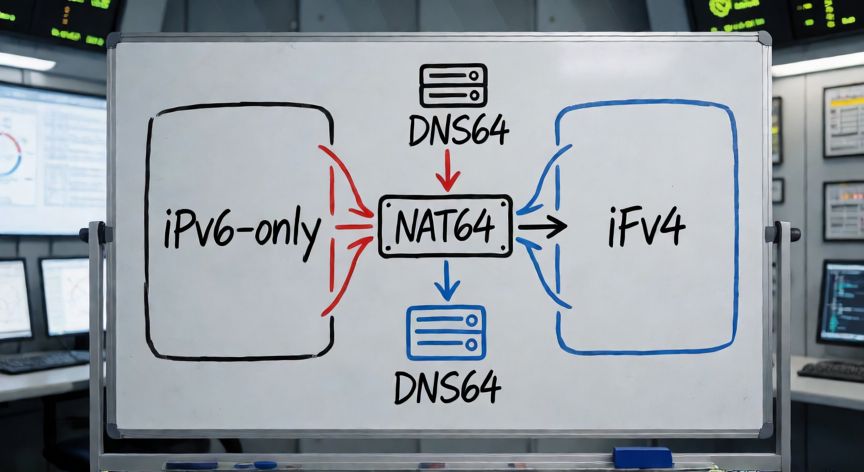
NAT64 es una técnica de traducción de direcciones y capas que funciona en un router o dispositivo de frontera. Cuando un dispositivo IPv6 intenta acceder a un host IPv4, NAT64 crea un mapeo entre una dirección IPv6 de una pool especial y una dirección IPv4 privada o de traducción. Así, el tráfico puede cruzar entre mundos: el paquete IPv6 se convierte en IPv4 hacia la red destino, y la respuesta vuelve de forma inversa. 🔄
Lo complementa DNS64: si el usuario busca un sitio que solo tiene registro A (IPv4), el servidor DNS64 fabrica un registro AAAA sintético apuntando a la pool de IPv6 usada por NAT64. De esa manera, el dispositivo, que solo habla IPv6, recibe una dirección IPv6 válida y puede conectar sin necesitar doble pila. 📡
02NAT64 y DNS64 para interoperabilidad entre IPv6 y IPv4
Este mecanismo es clave en escenarios de transición porque permite mantener redes internas puramente IPv6 mientras sigue habiendo servicios externos IPv4. 💻
No debe confundirse con IPv6 dual-stack, donde el dispositivo tiene ambas pilas, ni con túneles como 6to4, que encapsulan IPv6 dentro de IPv4. NAT64/DNS64 resuelve un problema específico: un cliente IPv6-only necesita llegar a un recurso IPv4-only. Es común en entornos corporativos, operadores que retiran IPv4 interno o laboratorios de redes. ✅
En la práctica, el dispositivo resuelve el dominio, recibe una dirección IPv6 de la pool NAT64, y el router de frontera traduce la sesión. El usuario puede sentir que todo funciona normalmente, aunque internamente existe una traducción de direcciones, puertos y, en algunos casos, estado de la conexión. 🔐
Conclusión: ¿que tecnologia permite que los dispositivos en una red de solo ipv6?
La respuesta más ajustada es NAT64, con DNS64 cuando el acceso se hace por nombre de dominio. Esta combinación permite que dispositivos IPv6-only comuniquen con recursos IPv4 aunque la red local no tenga pila IPv4 activa.